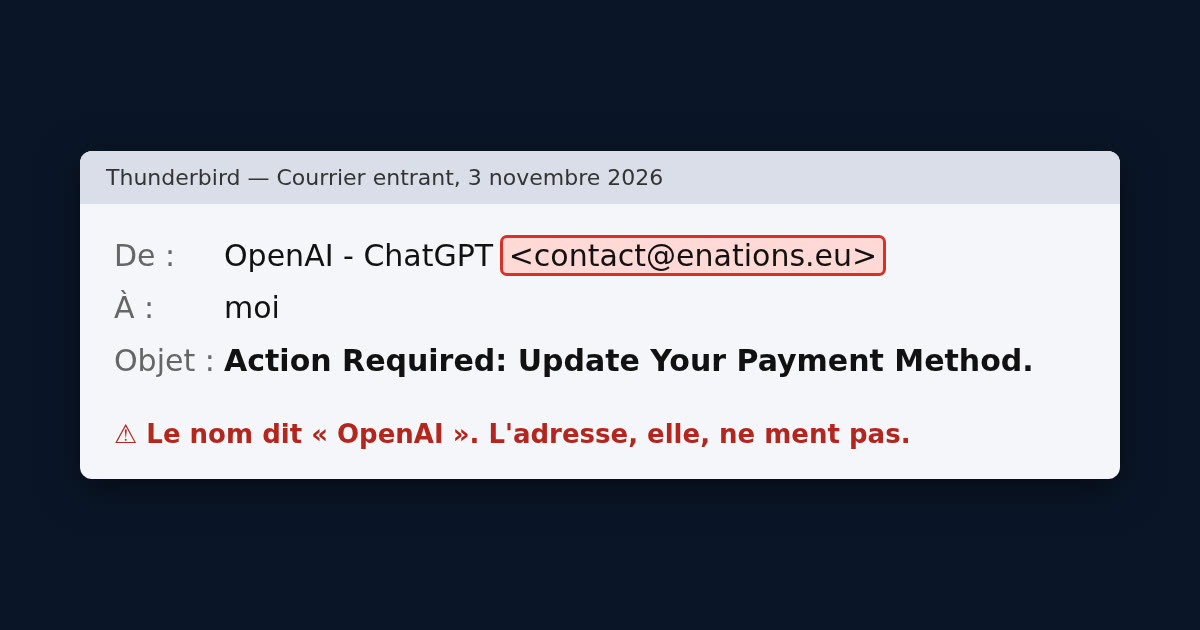
Le 3 novembre au matin, un courriel m'attendait dans Thunderbird : « Action Required: Update Your Payment Method. » Il était signé « OpenAI – ChatGPT » et me demandait de mettre à jour mon moyen de paiement.
Je suis toujours à l'affût des courriels frauduleux. Chaque matin, en ouvrant Thunderbird, je les cherche. Je ne suis pas complètement à l'abri, personne ne l'est, mais celui-là, je l'ai repéré tout de suite.
En y regardant de plus près, tout clochait. L'adresse de l'expéditeur était
contact@enations.eu, qui n'a rien à voir avec OpenAI. Le message ne contenait
même pas de texte, seulement une grande image. Si on cliquait n'importe où dessus, on partait
vers un site inconnu, avec un lien qui portait mon adresse courriel, pour que les fraudeurs
sachent que j'avais mordu.
Les signes qui ne trompent pas
- L'adresse de l'expéditeur. Le nom affiché dit « OpenAI », « Desjardins » ou « Postes Canada », mais l'adresse derrière vient d'ailleurs.
- L'urgence. « Action requise », « votre compte sera suspendu », « dernier avis ». Le but est de vous faire agir avant de réfléchir.
- L'argent ou le mot de passe. Une vraie compagnie ne vous demande jamais votre carte de crédit ou votre mot de passe par courriel.
- Le lien. Passez la souris dessus sans cliquer : l'adresse qui s'affiche en bas de l'écran n'est pas celle de la compagnie.
- Un message tout en image. C'est une ruse pour passer les filtres anti-pourriel, qui lisent le texte.
Effacer, ou dénoncer ?
La plupart des gens effacent, et ils ont raison de ne pas cliquer. Mais le courriel effacé chez moi continue d'arriver chez le voisin, et un jour quelqu'un donne sa carte de crédit.
Si personne ne dénonce, ça ne finira jamais. C'est pour cela qu'un système rapide et efficace est important : si dénoncer prend la journée, personne ne le fait.
Derrière chaque arnaque, il y a des compagnies honnêtes qui ne savent pas qu'on se sert d'elles : celle qui loue le serveur qui envoie les courriels, celle qui a vendu le nom de domaine, celle qui fait passer le site. Toutes ont une adresse « abuse » pour recevoir les plaintes, et la plupart agissent quand on leur donne des preuves.
Le problème, c'est que trouver ces compagnies et rédiger une plainte en anglais avec les bonnes preuves techniques, ce n'est pas à la portée de tout le monde. C'est là que Claude entre en jeu.
Comment on fait, Claude et moi
Ma part est simple : deux gestes au début, deux clics à la fin.
- J'enregistre le courriel. Dans Thunderbird, Ctrl+S, et je le range dans un dossier « fraudes » sur mon ordinateur. Je n'ouvre aucun lien.
- Je dis à Claude : « Dénonce le courriel dans fraudes. »
Ensuite, Claude fait tout le travail technique :
- Il lit le courriel comme du texte brut, sans afficher les images et sans ouvrir les liens. Rien ne prévient les fraudeurs qu'on les regarde.
- Il remonte la piste. Chaque courriel garde la trace des serveurs par où
il est passé, un peu comme les tampons sur une enveloppe. Claude trouve le premier,
celui qui a vraiment envoyé le message : ici,
mail20.enations.eu. - Il trouve à qui appartient chaque morceau. Avec des outils publics
(
whois,dig), il apprend que le serveur d'envoi et le site sont chez Exoscale, un hébergeur en Suisse, que le nomenations.eua été acheté chez INWX, un registraire allemand, et que le lien passe par Cloudflare. - Il rédige les plaintes en anglais, une par compagnie, avec les preuves qu'elles demandent : l'adresse du serveur, l'heure exacte de réception, l'identifiant du message et le lien frauduleux.
- Il prépare la pièce jointe, une copie complète du courriel avec ses en-têtes, pour qu'on puisse vérifier.
- Il remplit les formulaires en ligne de Cloudflare et de Google Safe Browsing. Google, c'est important : une fois le lien signalé, Chrome et Firefox avertissent tous ceux qui essaient de l'ouvrir.
- Il tient un registre : quoi, quand, à qui, et les réponses reçues.
Puis c'est à moi de nouveau :
- Je vérifie et j'envoie. Les courriels partent de ma boîte, signés de mon nom. Sur les formulaires, je coche la case et je clique sur « Envoyer ». Rien ne part sans moi.
Le tout prend une quinzaine de minutes. Seul, je n'y serais pas arrivé, ou j'y aurais passé la journée.
La réponse de Suisse
Le lendemain, INWX m'a envoyé un accusé de réception avec un numéro de dossier. Le 5 novembre, deux jours après le courriel, Exoscale a répondu : leur client avait été averti et le problème était réglé de leur côté. Le dossier était fermé.
Un retraité de Saint-Basile-le-Grand, quatre plaintes et deux jours : en Suisse, quelqu'un a dû faire le ménage.
Et vous, sans Claude ?
Vous pouvez quand même agir, sans rien de technique :
- Ne cliquez pas, ne répondez pas.
- Signalez le courriel avec le bouton « Signaler l'hameçonnage » ou « Indésirable » de votre messagerie (Gmail, Outlook, Hotmail).
- Signalez-le au Centre antifraude du Canada, sur antifraudcentre-centreantifraude.ca.
- Si vous avez cliqué ou donné des informations, appelez tout de suite votre banque et changez votre mot de passe.
J'encourage tout le monde à prendre confiance et à dénoncer. Quand vous ouvrez votre programme de messagerie, le courriel est déjà là, dans votre ordinateur. Le déplacer dans un autre dossier n'est ni compliqué ni dangereux. Le seul danger, c'est de cliquer sur le lien.
Pour aller plus loin, j'ai déjà raconté comment enquêter sur les fraudeurs et le faux courriel de l'ARC. Et si vous avez déjà dénoncé un courriel, racontez-le dans les commentaires.
J'apporte l'histoire, Claude m'aide à la mettre en mots.
Commentaires